بقلم : خالد حسن
في خطوة تاريخية تصيغ ملامح البيئة الاستثمارية والشركات الرقمية في مصر، دخل قانون حماية البيانات الشخصية رقم 151 لسنة 2020 ولائحته التنفيذية الصادرة برقم 816 لسنة 2025 حيز التنفيذ والالتزام الكامل. يهدف هذا القانون إلى تنظيم حركة تداول التدفقات المعرفية وسد الثغرات أمام الاختراقات السيبرانية، واضعاً منظومة تتوافق مع المعايير العالمية مثل "اللائحة الأوروبية العامة لحماية البيانات (GDPR)".
وتشهد بيئة الأعمال والمنظومة الرقمية في مصر تحولاً جذرياً؛ إذ تنتهي رسمياً المهلة الانتقالية لتوفيق الأوضاع، ليبدأ مركز حماية البيانات الشخصية ممارسة صلاحياته الرقابية والتفتيشية الكاملة والتفتيش القضائي بدءاً من الأول من نوفمبر. يأتي هذا التفعيل الشامل تنفيذاً لأحكام قانون حماية البيانات الشخصية رقم 151 لسنة 2020 ولائحته التنفيذية الصادرة بالقرار الوزاري رقم 816، واضعاً حداً فاصلاً بين العشوائية الرقمية والتنظيم الاحترافي المتوافق مع المعايير الدولية كاللائحة الأوروبية (GDPR).
ومع انطلاق هذا التحول التنظيمي، تبرز تساؤلات ملحة حول الالتزامات المفروضة على الأفراد والمؤسسات لضمان الامتثال وتفادي العقوبات الصارمة.
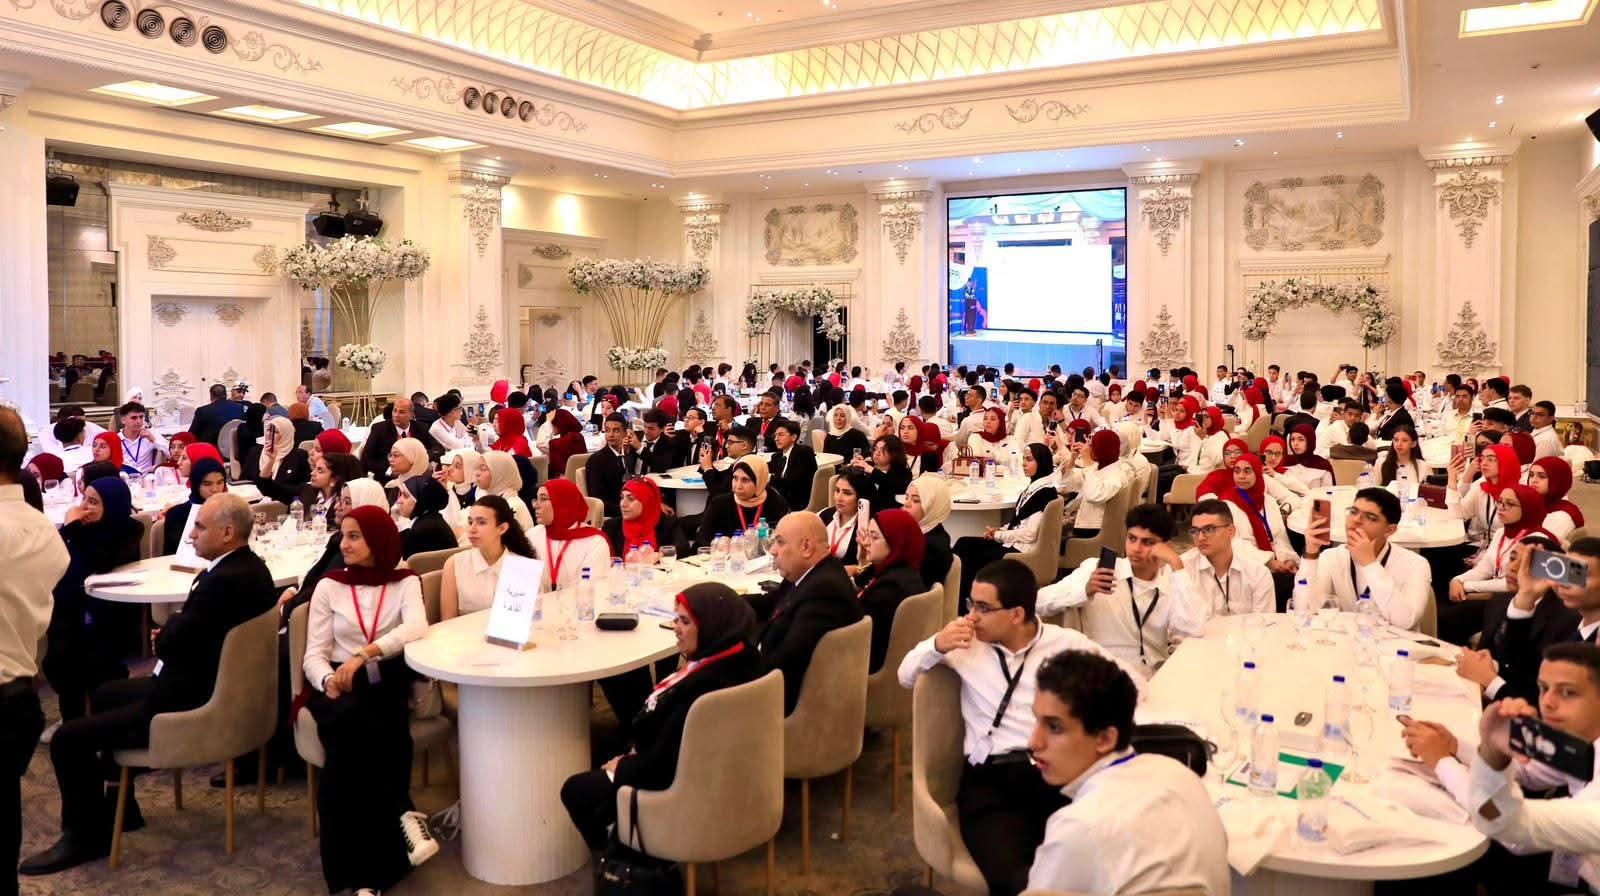
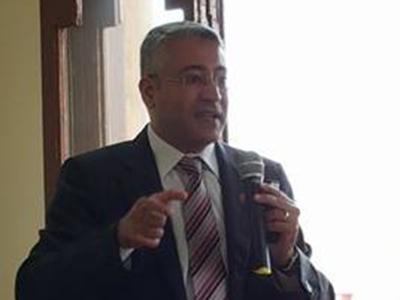
وخلال فعليات منتدى "هواوي كلاود وفيكسد سوليوشنز " لحماية البيانات الشخصية ، الذى عقد مؤخرا بالقاهرة ، تم تسليط الضوء علي المتطلبات الأساسية للامتثال والمسؤولية الشخصية، وفي مقدمتها حصر البيانات، والحصول على الموافقة القانونية، والتعيين الإلزامي لمسؤول حماية البيانات (DPO)، وإجراء تقييم أثر حماية البيانات (DPIA) حيث قدم الدكتور محمد حجازي، خبير الشؤون القانونية والسياسات ومُعدّ مشروعات قوانين الجرائم الإلكترونية وحماية البيانات ، قراءة شاملة لقانون حماية البيانات الشخصية المصري (القانون رقم 151 لسنة 2020) ومشهد تطبيقه وإنفاذه، حيث سلط الضوء على الاختصاصات التنظيمية لمركز حماية البيانات الشخصية (PDPC) والعد التنازلي لبدء التفعيل الفعلي مؤكدا أن قوانين حماية البيانات الشخصية تتجاوز مجرد النصوص القانونية والجزاءات المالية الباهظة التي تفرضها الهيئات الرقابية حول العالم لتصل إلى مليارات اليوروهات، لتمثل انعكاساً استراتيجياً وتقنياً مباشراً على طبيعة عمل مختلف القطاعات والشركات كما تؤكد الدراسات والبحوث العالمية أن الاستثمار في منظومة الامتثال وحماية الخصوصية أقل بكثير من تكلفة مخالفة القوانين، فضلاً عن تعزيز ثقة العملاء والشركاء التجاريين على الصعيدين المحلي والدولي كما تتطلب هذه القوانين فهماً دقيقاً لنطاق المعالجة الإلكترونية للبيانات، وتعيين مسؤولي حماية البيانات (DPO)، وتنظيم آليات نقل البيانات عبر الحدود، مما يضمن حماية البنية المؤسسية ضد التحديات القانونية وفقدان السمعة التجارية.
كما استعرض فرض اللوائح التنفيذية وقواعد حماية البيانات الشخصية والحساسة - لا سيما المتعلقة بالقطاعات المالية غير المصرفية، والصحية، والتجارة الإلكترونية، وشركات التوصيل، التزامات صارمة تتعلق بكيفية جمع ومعالجة وتخزين البيانات، مع وضع أطر دقيقة لإدارة الحوادث الأمنية وثغرات اختراق الأنظمة والتعامل مع طلبات سحب الموافقات موضحا أن القوانين تكفل للمواطنين حقوقاً غير مسبوقة في الوصول إلى بياناتهم وتعديلها وإدارتها، مما يفرض على متخذي القرار داخل المؤسسات تبني آليات تقنية وقانونية متقدمة لتجنب العقوبات الجسيمة، وتحقيق أقصى درجات الأمان الرقمي والثقة في الاقتصاد القائم على حماية الخصوصية.
ويرسم القانون خارطة متطلبات صارمة للامتثال، تتوزع التزاماتها بين الأفراد، ومؤسسات الأعمال، والشركات التكنولوجية فبالنسبة لحقوق الأفراد (أصحاب البيانات) أعاد القانون رسم العلاقة بين المواطن وأي جهة تستقبل بياناته (سواء كانت اسماً، أو رقماً قومياً، أو بريداً إلكترونياً، أو سجلات شراء). وتتلخص أبرز الحقوق والمتطلبات "في الموافقة الصريحة والواعية "اذ لا يحق لأي جهة جمع أو معالجة البيانات دون الحصول على موافقة مسبقة وموثقة من الشخص، مع إعلامه بالهدف الواضح من الجمع كذلك " الحق في الحذف والتعديل ": يمتلك الأفراد الحق القانوني الكامل في مراجعة بياناتهم المخزنة لدى أي شركة، وتحديثها، أو المطالبة بمحوها نهائياً فور انتهاء الغرض منها بالاضافة الى " حماية مزدوجة للقُصّر" تفرض اللائحة شروطاً استثنائية مشددة للحصول على موافقة أولياء الأمور قبل معالجة أي بيانات تتعلق بالأطفال.
وفيما بتعلق بمتطلبات الامتثال على مؤسسات الأعمال (المتحكم والمعالج) فلم يعد مفهوم "حماية البيانات" رفاهية تقنية، بل أصبح ضرورة قانونية ملزمة لجميع الشركات والمتاجر الإلكترونية، وحتى المؤسسات التقليدية التي تحتفظ بملفات إلكترونية لموظفيها وعملائها. وتتمثل أبرز متطلبات الامتثال في " التراخيص والتصاريح الرسمية ": يجب على الشركات توفيق أوضاعها واستصدار التراخيص اللازمة من "مركز حماية البيانات الشخصية" بوصفها (متحكماً أو معالجاً) للبيانات ، وكذلك "تعيين مسؤول حماية البيانات" (DPO): إلزام الشركات بتعيين أو اعتماد مسؤول مختص بحماية البيانات ليكون حلقة الوصل مع المركز التنظيمي ويشرف على منظومة الأمان الداخلي.
وبالنسبة ل "السجلات المؤمنة وسياسات الاحتفاظ " يجب الالتزام بإنشاء "سجل إلكتروني مؤمن" يقيد فترات الاحتفاظ بالبيانات وآليات التعامل معها، ومحو البيانات تلقائياً بمجرد انتهاء الغرض التجاري منها علاوة على ضرورة "إخطار الاختراق الفوري " في حال التعرض لأي حادث أمني أو خرق للبيانات، تلتزم المؤسسات بإبلاغ المركز خلال 72 ساعة، وإخطار الأشخاص المتضررين خلال 3 أيام عمل.
اما عن متطلبات حاسمة للشركات التكنولوجية ومراكز تخزين البيانات (Cloud & Data Centers) فوفقا للائحة يجب ان تتحمل الشركات التكنولوجية، وبخاصة تلك التي تدير مراكز البيانات الضخمة أو الاستضافات السحابية للعملاء، العبء الأكبر من التدابير التقنية ومنها " ضوابط نقل البيانات عبر الحدود " حيث يُحظر تماماً نقل أو تخزين أو مشاركة أي بيانات تخص المستخدمين المصريين خارج القطر الجغرافي للدولة، إلا بعد الحصول على ترخيص رسمي مسبق يضمن التزام الوجهة الأجنبية بذات المعايير التأمينية المشددة.
كذلك " التشفير وفصل الصلاحيات " اذ تفرض اللائحة معايير معقدة تتضمن حفظ البيانات في صيغ غير مقروءة (تشفير متقدم)، والاتصال الآمن المشفر (HTTPS)، وتطبيق مبدأ "الحد الأدنى من الصلاحيات للاطلاع" بين المهندسين والموظفين علالوة على " إثبات البنية التحتية والنسخ الاحتياطي " حيث تلتزم الشركات بتقديم شهادات فنية وتصنيفات مراكز البيانات الخاصة بها عند طلب الترخيص، مع إثبات قدرتها التقنية على استعادة البيانات بمرونة مشفرة عند حدوث الكوارث التقنية.
فى النهاية نؤكد إن بدء التطبيق الفعلي للائحة قانون حماية البيانات الشخصية يضع حداً فاصلاً بين العشوائية الرقمية والتنظيم الاحترافي. الشركات التي ستبادر اليوم بمراجعة عقود الموردين، وتدريب موظفيها، وضبط خوادمها، لن تنجو فقط من غرامات باهظة، بل ستكسب الميزة التنافسية الأهم في الاقتصاد الرقمي الحديث الا وهى " ثقة العميل " .