فى ظل تزايد الهجمات السيرانية باستخدام ال " AI" :
كتب : ساره نور الدين
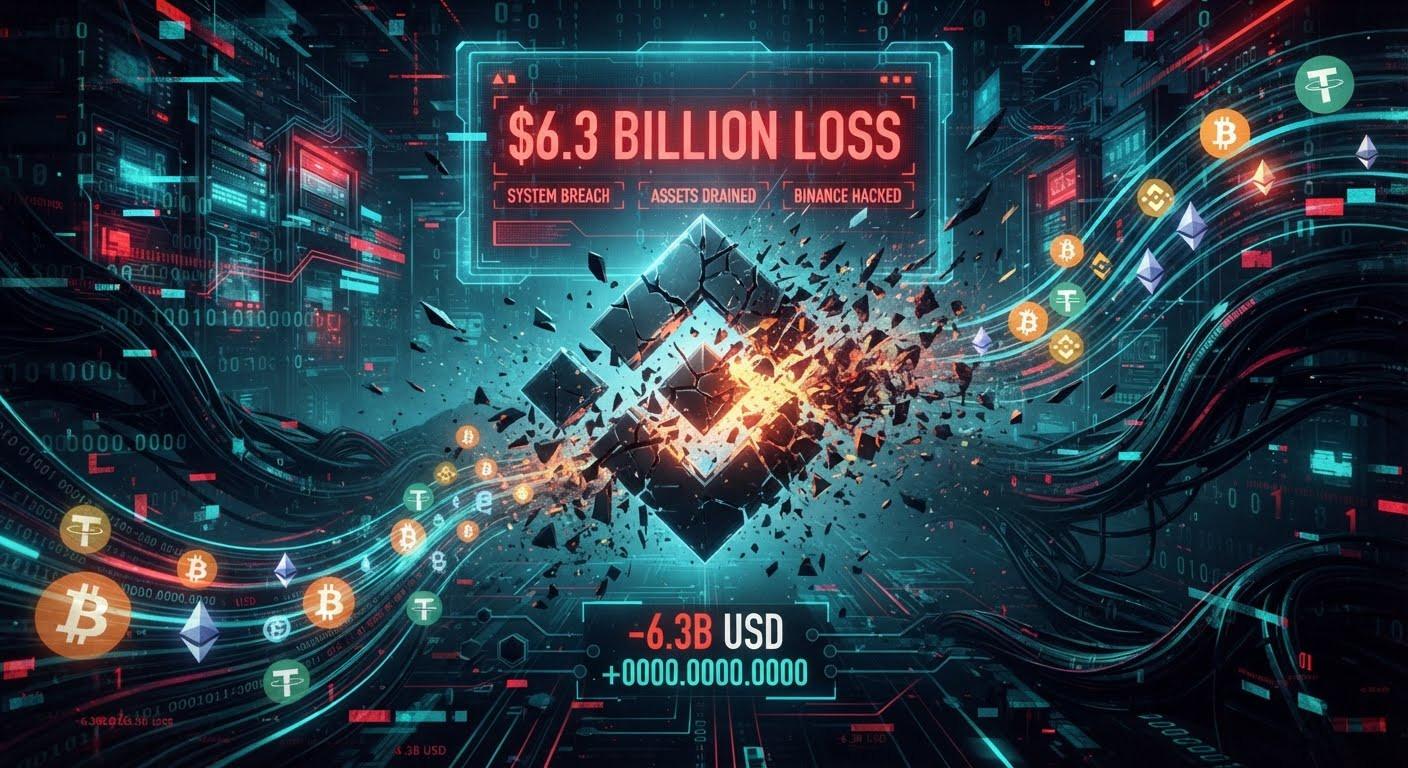
تسببت عملية اختراق إلكتروني واسعة استهدفت منصة «بينانس»، أكبر منصة لتداول العملات المشفرة في العالم، في سرقة أصول رقمية بقيمة 6.3 مليار دولار، بعدما لجأ القراصنة إلى أساليب احتيالية تضمنت مقابلات توظيف وهمية وبرمجيات خبيثة لاختراق أجهزة مهندسي البرمجيات والوصول إلى الأنظمة المسؤولة عن إدارة المحافظ الرقمية، بحسب ما أعلنته المنصة.
وكشفت تفاصيل الهجوم عن عملية اختراق متعددة المراحل بدأت في يونيو 2026، واستمرت لعدة أشهر، قبل أن تنتهي بتنفيذ عمليات تحويل غير مصرح بها للعملات المشفرة في 29 أكتوبر، في واحدة من أكبر عمليات السرقة المالية المرتبطة بالأصول الرقمية واستغل المهاجمون الثقة المهنية للموظفين، إلى جانب ثغرات في الأجهزة وبيانات الاعتماد، للتسلل تدريجياً إلى الأنظمة الداخلية للمنصة، مستفيدين من الصلاحيات التي يمتلكها بعض المهندسين للوصول إلى المحافظ الرقمية التي تُستخدم في تخزين العملات المشفرة وإجراء المعاملات عليها.
وبدأت مراحل الاختراق في يونيو، عندما حمّل أحد الموظفين العاملين ضمن فريق تطوير المحافظ الرقمية أداة برمجية من الإنترنت جرى التلاعب بها لتحتوي على مكونات خبيثة. واكتشفت المنصة الواقعة في وقت لاحق، واتخذت إجراءات شملت استبدال جهاز الموظف وتغيير بيانات تسجيل الدخول الخاصة به، لكن المهاجمين كانوا قد حصلوا بالفعل على معلومات تتعلق بطبيعة عمل الفريق المستهدف ولم يتوقف الهجوم عند هذه المرحلة، إذ استهدف القراصنة مهندس برمجيات آخر في سبتمبر، بعدما أوهموه بوجود فرصة عمل جديدة. وخضع المهندس لمقابلة توظيف اعتقد أنها حقيقية، تضمنت اجتماعاً افتراضياً مع شخص قدم نفسه باعتباره الرئيس التنفيذي لشركة غير حقيقية، قبل تحميل مستودع برمجيات خبيث على جهازه.
ومكّن ذلك المهاجمين من اختراق جهاز المهندس والوصول إلى بيئة عمله، لتبدأ مرحلة جديدة من العملية التي استهدفت توسيع نطاق الوصول إلى الأنظمة الداخلية للمنصة وفي 20 أكتوبر، استخدم المهاجمون الجهاز المخترق، إلى جانب أداة ذكاء اصطناعي داخلية، للسيطرة على نظام أحد مطوري المحافظ الرقمية ونظام مطور آخر. وبعد تسعة أيام، استغلوا جهاز المطور الثاني وبيانات اعتماد مسروقة من المطور الأول لتشغيل نص برمجي ضار وتنفيذ عمليات التحويل غير المصرح بها.
وتكشف هذه التفاصيل عن خطورة استهداف العاملين في شركات التكنولوجيا من خلال أساليب الهندسة الاجتماعية، التي تعتمد على خداع الموظفين ودفعهم إلى تنفيذ إجراءات تبدو طبيعية، لكنها تمنح المهاجمين فرصة لتجاوز الحواجز الأمنية والوصول إلى أنظمة حساسة وتفاقمت خطورة الهجوم بسبب محدودية عدد المهندسين الذين يمتلكون صلاحيات الوصول المباشر إلى المحافظ الرقمية، ما يجعل اختراق أجهزة هؤلاء الموظفين أو سرقة بيانات اعتمادهم تهديداً مباشراً لأمن الأصول التي تديرها المنصة.
وفي 29 أكتوبر، تحولت عملية التسلل الممتدة لأشهر إلى سرقة واسعة النطاق، إذ نجح المهاجمون في سحب 233.46 مليون وحدة من عملة «XRP» من خمس محافظ رقمية متصلة بالإنترنت تابعة للمنصة، ونقلها إلى عنوان خاضع لسيطرتهم خلال أربع دقائق فقط. كما شملت العمليات المسروقة أصولاً رقمية أخرى، من بينها عملة «بيتكوين».ورصدت أنظمة المنصة تحويلات مالية ضخمة، ما دفع فرق الأمن إلى فتح تحقيق عاجل واتخاذ إجراءات لاحتواء الهجوم.
وشملت هذه الإجراءات تعليق عمليات السحب، وتجميد الأصول المتأثرة، وإلغاء الصلاحيات التي اعتُبرت غير مصرح بها وأسفرت التدابير الأولية عن تجميد أصول تُقدر قيمتها بنحو 2.85 مليار دولار، لكنها لم تمنع المهاجمين من مواصلة بعض التحويلات غير المصرح بها بعد اكتشاف الاختراق.
وحذر متخصصون في الأمن السيبراني من أن استخدام مقابلات التوظيف الوهمية لاستهداف العاملين في الشركات التقنية يمثل أسلوباً معروفاً لدى مجموعات القرصنة، إذ يستغل رغبة الموظفين في الانتقال إلى وظائف جديدة، ويمنح المهاجمين فرصة لإقناعهم بتحميل ملفات أو تشغيل برامج تبدو مرتبطة بعملية التوظيف.
وفي هذا السياق، رصدت «بينانس» 57 تهديداً إلكترونياً مشتبهاً بارتباطها بكوريا الشمالية خلال عام 2026، في مؤشر على حجم الضغوط الأمنية التي تواجهها المنصة، واستمرار محاولات استهدافها وأقرت المنصة بوقوع الحادث، معربة عن اعتذارها للمستخدمين والشركاء والقطاع بأكمله بسبب القلق والاضطراب وحالة عدم اليقين التي تسبب فيها الاختراق. كما أكدت التزامها بتعويض العملاء الذين تعرضت أصولهم للسرقة، في محاولة لاحتواء تداعيات الحادث والحفاظ على ثقة المستخدمين.
وأعلنت المنصة أنها تعتزم زيادة استثماراتها في تقنيات الكشف عن التهديدات المدعومة بالذكاء الاصطناعي، إلى جانب العمل على تأسيس صندوق مخصص لأبحاث الأمن السيبراني وإطلاق مبادرات مشتركة مع شركات رائدة في مجال الذكاء الاصطناعي وتأتي هذه الخطوات في وقت تتزايد فيه المخاطر الأمنية المرتبطة بإدارة الأصول الرقمية، مع اتساع حجم الأموال التي تتعامل معها منصات التداول وتطور أساليب المهاجمين.
وتؤكد الواقعة أن تأمين المحافظ الرقمية لا يعتمد فقط على أنظمة الحماية التقنية، بل يتطلب أيضاً تشديد الرقابة على صلاحيات الموظفين، والتحقق من الأدوات البرمجية المستخدمة، وتدريب العاملين على اكتشاف محاولات الاحتيال التي تتخفى في صورة فرص مهنية مشروعة كما تبرز الحادثة أهمية تقليل الصلاحيات المباشرة الممنوحة للأجهزة والحسابات الداخلية، وتعزيز آليات إيقاف التحويلات المشبوهة فور رصدها، بما يحد من قدرة المهاجمين على استغلال دقائق حاسمة لنقل كميات ضخمة من العملات المشفرة قبل احتواء الاختراق.